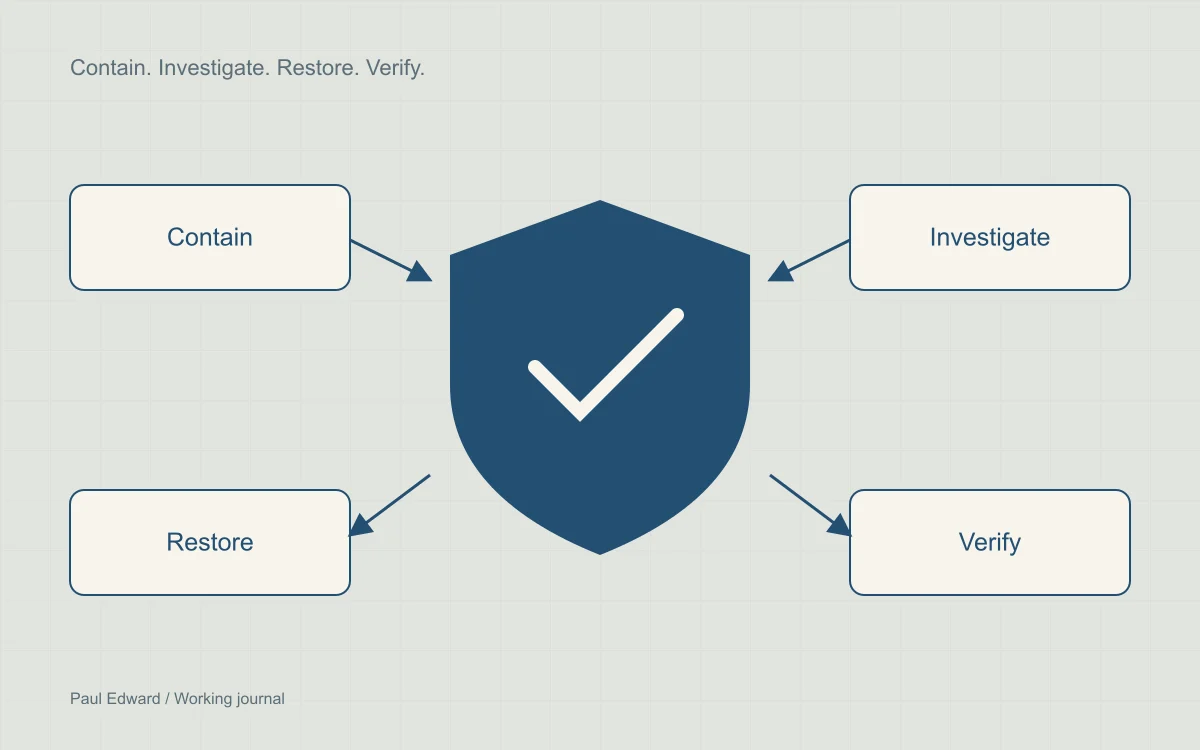
احتوِ الحادثة قبل التنظيف
قد تشير عمليات إعادة التوجيه غير المتوقّعة، أو حسابات المسؤولين غير المعروفة، أو نتائج البحث التي تحتوي على رسائل مزعجة، إلى وقوع اختراق. ولا يستبعد فحصٌ نظيف من إحدى الإضافات هذا الاحتمال. وبالمثل، لا يثبت عَرَض واحد وجود باب خلفي بعينه أو أسلوب هجوم محدد. تحقّق مما يقدّمه الخادم فعليًا لجلسات وأجهزة مختلفة.
احمِ الزوّار أولًا. قيّد الوصول أو عطّل الوظائف المتأثرة مؤقتًا إذا كان من الممكن تقديم محتوى ضار أو اعتراض المدفوعات. ليس من الحكمة الوعد بعدم التوقّف إطلاقًا حين يعرّض إبقاء خدمة مخترقة على الإنترنت مزيدًا من الناس للخطر.
احفظ الأدلة وحدّد نطاق الاختراق
- احتفظ في مكان مقيّد الوصول بنسخة مؤرّخة من الملفات وقاعدة البيانات وسجلات الوصول والأخطاء والمصادقة المتاحة. سجّل المنطقة الزمنية الحالية والتغييرات التي تجريها.
- أحصِ النطاقات وحسابات الاستضافة وتثبيتات ووردبريس والمسؤولين والإضافات وبيانات اعتماد النشر التي تتشارك الوصول.
- ابحث عن تغييرات غير متوقّعة في ملفات النواة، والإضافات الإلزامية (must-use)، والملفات المرفوعة، والمهام المجدولة، وإعدادات الخادم، وخيارات قاعدة البيانات.
- حدّد أقدم نشاط مريب معروف قبل اختيار نسخة احتياطية؛ فقد تحتوي نسخة حديثة على الاختراق بالفعل.
افحص سلامة الملفات من بيئة موثوقة
يمكن لمجاميع التحقّق في WP-CLI أن تكشف الاختلافات عن الحزم الرسمية. استخدم أدوات موثوقة على نسخة من الموقع أو في بيئة خاضعة للرقابة. فبعض الأوامر قد تحمّل شيفرة الموقع، والتثبيت المخترق ليس بيئة تنفيذ جديرة بالثقة.
wp core verify-checksums --include-root
wp plugin verify-checksums --all --strict
لا تثبت هذه الفحوصات أن الموقع بأكمله نظيف. فقد لا تتوفّر مجاميع تحقّق عامة للإضافات المخصّصة والتجارية. كما تتطلّب الحمولات الخبيثة في قاعدة البيانات، والاستمرار على مستوى الخادم، وبيانات الاعتماد المسروقة تحقيقًا منفصلًا. وقد يكون أي اختلاف أيضًا تعديلًا مشروعًا يحتاج إلى مراجعة.
أعد البناء وأغلق نقطة الدخول
استبدل المكوّنات المخترقة بإصدارات موثوقة وراجع الشيفرة المخصّصة. أصلح نقطة الدخول الضعيفة أو أزلها؛ فحذف الملف المحقون وحده يترك السبب قائمًا. افحص المهام المجدولة وحسابات المسؤولين ومحتوى قاعدة البيانات والملفات المرفوعة والمواقع المجاورة قبل إعادة ربط الخدمات.
بعد الاحتواء، غيّر بيانات اعتماد الاستضافة والنشر وقاعدة البيانات والتطبيق المكشوفة، وألغِ الجلسات، وجدّد مفاتيح الأمان (Salts) في ووردبريس حسب الحاجة. طبّق مبدأ الحدّ الأدنى من الصلاحيات والمصادقة متعددة العوامل. وقيّد الشيفرة القابلة للتنفيذ في مجلد الملفات المرفوعة بإعدادات تناسب خادم الويب لديك.
تحقّق من الاستعادة قبل إعادة الفتح
- اختبر الصفحات والنماذج وتسجيل الدخول ومسارات الشراء من جلسات نظيفة.
- ابحث عن طلبات صادرة غير متوقّعة، وملفات معدّلة، ومهام مجدولة تعاود الظهور.
- تأكّد من أن النسخة الاحتياطية يمكن استعادتها فعلًا في بيئة معزولة.
- راجع مشكلات الأمان في Search Console، ولا تطلب المراجعة إلا بعد معالجة المشكلة المُبلغ عنها. أما توقيت المراجعة فيتحكّم فيه المزوّد.
واصل المراقبة بعد إعادة الفتح. احتفظ بسجل موجز للحادثة يتضمّن: النطاق، ونقطة الدخول المرجّحة، والأدلة، والتغييرات، والأسئلة التي لم تُحسم، والمسؤولين عن المتابعة. تجنّب نشر بيانات العملاء أو سجلات حساسة خام في تحليل علني لما بعد الحادثة.
الأسئلة الشائعة
هل ينبغي استعادة نسخة احتياطية فورًا؟
يمكن أن تكون النسخة الاحتياطية المعروف أنها نظيفة جزءًا من الاستعادة، لكن احفظ الأدلة أولًا، وقارن تاريخها بالتسلسل الزمني للحادثة، وأصلح نقطة الدخول. وخطّط لكيفية مطابقة الطلبات أو المحتوى المشروع الذي أُنشئ بعد تلك النسخة.
هل يثبت الفحص الأمني النظيف أن ووردبريس آمن؟
لا. قد يغفل الماسح عن حقن في قاعدة البيانات، أو استمرار على مستوى الخادم، أو بيانات اعتماد مخترقة. اجمع بين فحوصات سلامة الملفات ومراجعة الحسابات والسجلات وقاعدة البيانات والمهام المجدولة. تأكّد من أن الموقع يقدّم المحتوى المتوقّع في جلسات نظيفة، وتحرَّ نقطة الدخول الأصلية.
هل يجب أن يبقى الموقع المخترق متاحًا أثناء التنظيف؟
يعتمد القرار على الضرر الذي قد يسبّبه. فإذا كان الزوّار معرّضين لتلقّي برمجيات خبيثة أو إعادة توجيه مضلِّلة أو اعتراض مدفوعاتهم، فقيّد الخدمة المتأثرة أثناء التحقيق. الحفاظ على التوفّر ليس أهم من احتواء اختراق نشط.
ما الذي يجب التحقّق منه بعد استعادة الموقع؟
تحقّق من النماذج والمصادقة ومسارات الشراء؛ وتأكّد من إصلاح نقطة الدخول؛ وراجع الملفات والحسابات والطلبات الصادرة غير المتوقّعة؛ واختبر استعادة نسخة احتياطية جديدة. إذا أبلغ Search Console عن مشكلة أمنية، فاطلب المراجعة بعد حلّها. وواصل المراقبة، لأن إعادة الفتح ليست نهاية الاستعادة.
المصادر وقراءات إضافية
تابع القراءة
للحصول على مساعدة مباشرة، اطّلع على استعادة ووردبريس من البرمجيات الخبيثة. وبعد الاستعادة، تحقّق من قابلية الزحف وطريقة الظهور في البحث.
Leave a Reply