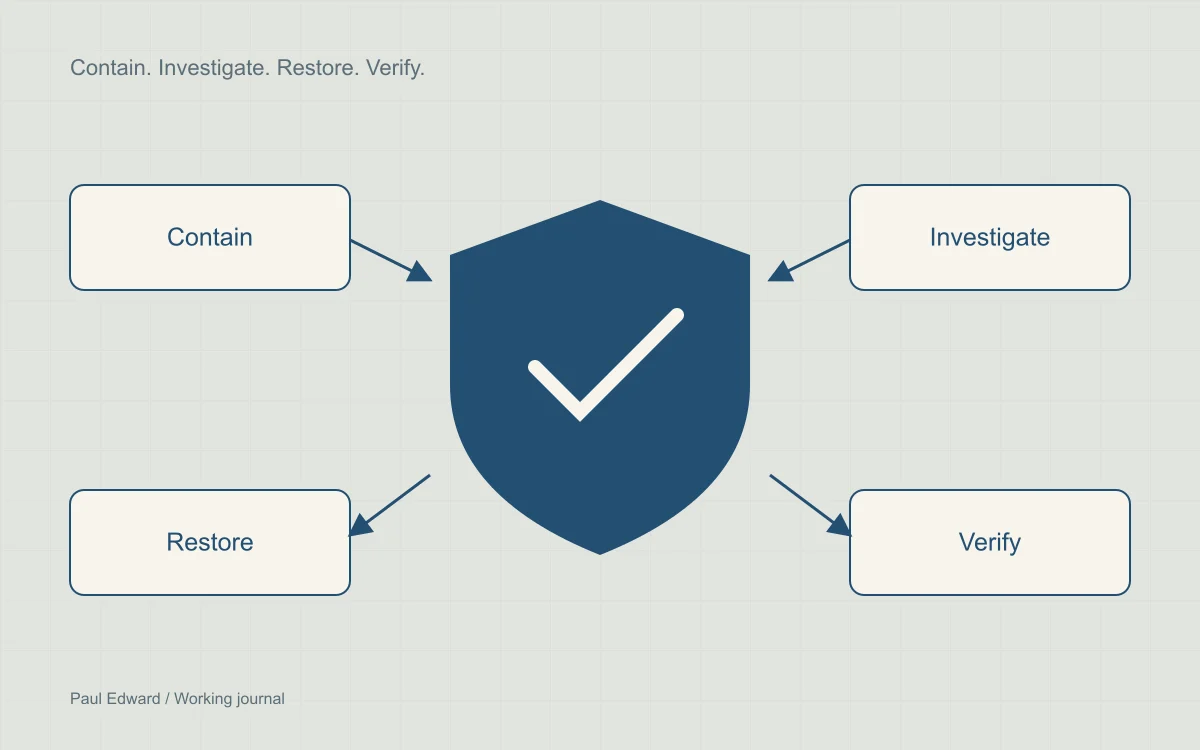
Contén el incidente antes de limpiar
Las redirecciones inesperadas, las cuentas de administrador desconocidas o los resultados de búsqueda con spam pueden indicar una intrusión. Un escaneo limpio de un plugin no la descarta. Del mismo modo, un solo síntoma no demuestra una puerta trasera o una técnica de ataque concreta. Investiga lo que el servidor entrega realmente a distintas sesiones y dispositivos.
Protege primero a los visitantes. Restringe el acceso o desactiva temporalmente las funciones afectadas si es posible que se sirva contenido dañino o que se intercepten pagos. Prometer cero tiempo de inactividad no es sensato cuando mantener en línea un servicio comprometido puede exponer a más personas.
Preserva la evidencia y delimita el alcance
- Guarda en un lugar restringido una copia fechada de los archivos, la base de datos y los registros disponibles de acceso, errores y autenticación. Anota la zona horaria actual y los cambios que hagas.
- Inventaría los dominios, las cuentas de hosting, las instalaciones de WordPress, los administradores, los plugins y las credenciales de despliegue que comparten acceso.
- Busca cambios inesperados en los archivos del núcleo, los plugins must-use, las subidas, las tareas programadas, la configuración del servidor y las opciones de la base de datos.
- Establece la primera actividad sospechosa conocida antes de elegir una copia de seguridad. Una copia reciente puede contener ya la intrusión.
Comprueba la integridad desde un entorno de confianza
Las sumas de verificación de WP-CLI pueden detectar diferencias con los paquetes oficiales. Usa herramientas de confianza sobre una copia o en un entorno controlado. Algunos comandos pueden cargar código del sitio; una instalación comprometida no es un entorno de ejecución fiable.
wp core verify-checksums --include-root
wp plugin verify-checksums --all --strict
Estas comprobaciones no demuestran que todo el sitio esté limpio. Los plugins personalizados y comerciales pueden no tener sumas de verificación públicas. Las cargas maliciosas en la base de datos, la persistencia a nivel de servidor y las credenciales robadas requieren una investigación aparte. Una discrepancia también puede ser una modificación legítima que hay que revisar.
Reconstruye y cierra el punto de entrada
Sustituye los componentes comprometidos por versiones de confianza y revisa el código personalizado. Corrige o elimina el punto de entrada vulnerable; borrar sin más un archivo inyectado deja la causa sin resolver. Revisa las tareas programadas, las cuentas de administrador, el contenido de la base de datos, las subidas y los sitios vecinos antes de volver a conectar los servicios.
Después de la contención, rota las credenciales expuestas de hosting, despliegue, base de datos y aplicación, revoca las sesiones y renueva las salts de WordPress según corresponda. Aplica el principio de mínimo privilegio y la autenticación multifactor. Limita el código ejecutable en las subidas con la configuración adecuada para tu servidor web.
Verifica la recuperación antes de reabrir
- Prueba las páginas, los formularios, el inicio de sesión y los flujos de compra desde sesiones limpias.
- Busca solicitudes salientes inesperadas, archivos modificados y tareas programadas que reaparecen.
- Confirma que la copia de seguridad se puede restaurar de verdad en un entorno aislado.
- Revisa los problemas de seguridad en Search Console y solicita una revisión solo después de resolver el problema indicado. Los plazos de revisión los controla el proveedor.
Sigue monitoreando después de reabrir. Mantén un registro breve del incidente: alcance, punto de entrada probable, evidencia, cambios, preguntas abiertas y responsables del seguimiento. No publiques datos de clientes ni registros sensibles sin procesar en un análisis público del incidente.
Preguntas frecuentes
¿Conviene restaurar una copia de seguridad de inmediato?
Una copia que sabes que está limpia puede formar parte de la recuperación, pero primero preserva la evidencia, compara su fecha con la cronología del incidente y corrige el punto de entrada. Planifica cómo conciliar los pedidos o contenidos legítimos creados después de esa copia.
¿Un escaneo de seguridad limpio demuestra que WordPress es seguro?
No. Un escáner puede pasar por alto inyecciones en la base de datos, persistencia a nivel de servidor o credenciales comprometidas. Combina las comprobaciones de integridad de archivos con la revisión de cuentas, registros, base de datos y tareas programadas. Confirma que el sitio entrega el contenido esperado desde sesiones limpias e investiga el punto de entrada original.
¿Un sitio hackeado debe seguir en línea durante la limpieza?
La decisión depende del daño que pueda causar. Si los visitantes pueden recibir malware, redirecciones engañosas o pagos interceptados, restringe el servicio afectado mientras investigas. Mantener la disponibilidad no es más importante que contener una intrusión activa.
¿Qué debo comprobar después de restaurar el sitio?
Verifica los formularios, la autenticación y los flujos de compra; confirma que el punto de entrada está corregido; revisa archivos, cuentas y solicitudes salientes inesperados, y prueba a restaurar una copia de seguridad nueva. Si Search Console informa de un problema de seguridad, solicita la revisión después de resolverlo. Sigue monitoreando, porque reabrir no es el final de la recuperación.
Fuentes y lecturas recomendadas
- WordPress: cómo reforzar la seguridad de WordPress
- WP-CLI: verificación de sumas del núcleo
- Google: informe de problemas de seguridad
Sigue explorando
Si necesitas ayuda directa, consulta la recuperación de WordPress tras malware. Después de la recuperación, revisa la rastreabilidad y la presentación en buscadores.
Leave a Reply