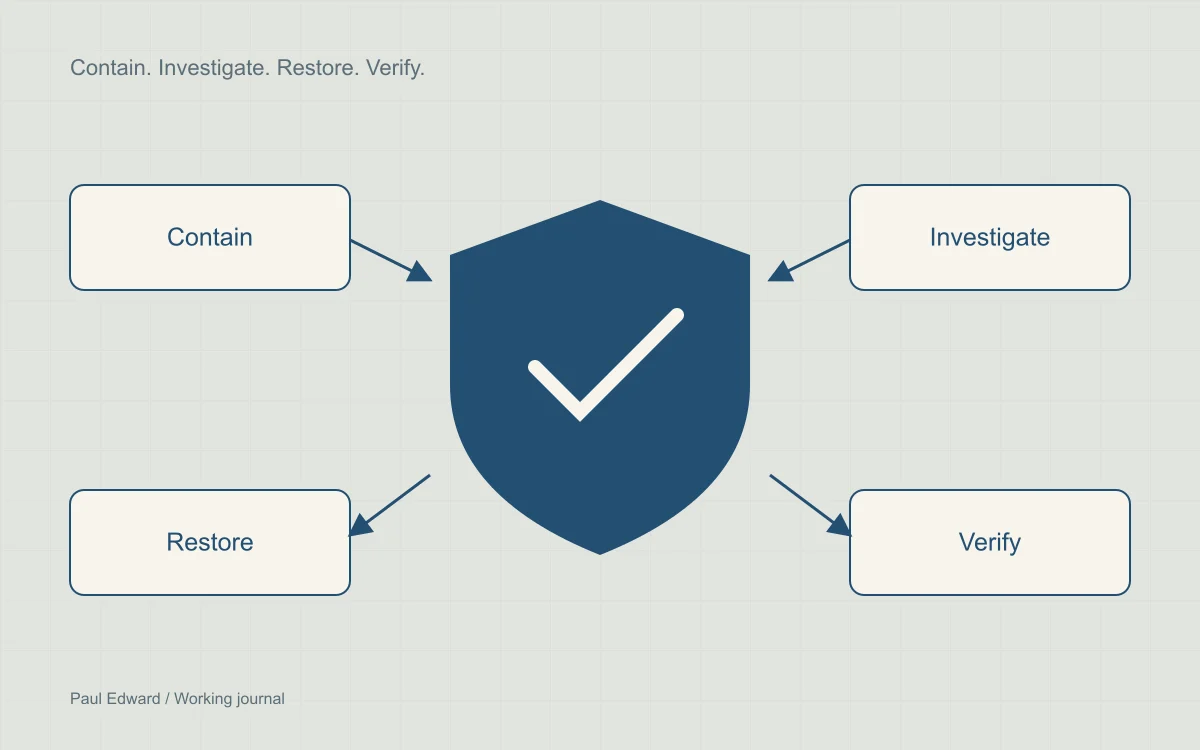
Dämmen Sie den Vorfall ein, bevor Sie bereinigen
Unerwartete Weiterleitungen, unbekannte Administratorkonten oder Suchergebnisse mit Spam können auf eine Kompromittierung hinweisen. Ein sauberer Plugin-Scan schließt sie nicht aus. Ebenso beweist ein einzelnes Symptom keine bestimmte Hintertür oder Angriffstechnik. Untersuchen Sie, was der Server verschiedenen Sitzungen und Geräten tatsächlich ausliefert.
Schützen Sie zuerst die Besucher. Beschränken Sie den Zugriff oder deaktivieren Sie betroffene Funktionen vorübergehend, wenn schädliche Inhalte oder das Abfangen von Zahlungen möglich sind. Null Ausfallzeit zu versprechen ist nicht sinnvoll, wenn ein kompromittierter Dienst online weitere Menschen gefährden kann.
Sichern Sie Beweise und erfassen Sie das Ausmaß
- Bewahren Sie an einem zugriffsbeschränkten Ort eine datierte Kopie der Dateien, der Datenbank und der verfügbaren Zugriffs-, Fehler- und Authentifizierungslogs auf. Notieren Sie die aktuelle Zeitzone und Ihre Änderungen.
- Erfassen Sie Domains, Hosting-Konten, WordPress-Installationen, Administratoren, Plugins und Deployment-Zugangsdaten, die sich Zugriffe teilen.
- Suchen Sie nach unerwarteten Änderungen in Core-Dateien, Must-use-Plugins, Uploads, geplanten Aufgaben, der Serverkonfiguration und den Datenbankoptionen.
- Ermitteln Sie die früheste bekannte verdächtige Aktivität, bevor Sie ein Backup auswählen. Ein aktuelles Backup kann die Kompromittierung bereits enthalten.
Prüfen Sie die Integrität aus einer vertrauenswürdigen Umgebung
WP-CLI-Prüfsummen können Abweichungen von den offiziellen Paketen aufdecken. Nutzen Sie vertrauenswürdige Werkzeuge auf einer Kopie oder in einer kontrollierten Umgebung. Manche Befehle laden Code der Website; eine kompromittierte Installation ist keine vertrauenswürdige Ausführungsumgebung.
wp core verify-checksums --include-root
wp plugin verify-checksums --all --strict
Diese Prüfungen belegen nicht, dass die gesamte Website sauber ist. Individuelle und kommerzielle Plugins haben unter Umständen keine öffentlichen Prüfsummen. Schadcode in der Datenbank, Persistenz auf Serverebene und gestohlene Zugangsdaten erfordern eine gesonderte Untersuchung. Eine Abweichung kann auch eine legitime Änderung sein, die geprüft werden muss.
Bauen Sie neu auf und schließen Sie den Einstiegspunkt
Ersetzen Sie kompromittierte Komponenten durch vertrauenswürdige Versionen und prüfen Sie individuellen Code. Beheben oder entfernen Sie den verwundbaren Einstiegspunkt; wer nur eine eingeschleuste Datei löscht, lässt die Ursache bestehen. Prüfen Sie geplante Aufgaben, Administratorkonten, Datenbankinhalte, Uploads und benachbarte Websites, bevor Sie Dienste wieder verbinden.
Wechseln Sie nach der Eindämmung offengelegte Zugangsdaten für Hosting, Deployment, Datenbank und Anwendung, widerrufen Sie Sitzungen und erneuern Sie bei Bedarf die WordPress-Salts. Setzen Sie das Prinzip der minimalen Rechte und Multi-Faktor-Authentifizierung um. Begrenzen Sie ausführbaren Code in Uploads mit einer für Ihren Webserver passenden Konfiguration.
Prüfen Sie die Wiederherstellung vor der Wiedereröffnung
- Testen Sie Seiten, Formulare, Anmeldung und Kaufabläufe aus sauberen Sitzungen.
- Achten Sie auf unerwartete ausgehende Anfragen, geänderte Dateien und wiederkehrende geplante Aufgaben.
- Bestätigen Sie, dass sich das Backup in einer isolierten Umgebung tatsächlich wiederherstellen lässt.
- Prüfen Sie Sicherheitsprobleme in der Search Console und beantragen Sie eine Überprüfung erst, nachdem das gemeldete Problem behoben ist. Den Zeitpunkt der Überprüfung bestimmt der Anbieter.
Überwachen Sie die Website auch nach der Wiedereröffnung. Führen Sie ein kurzes Vorfallprotokoll: Ausmaß, wahrscheinlicher Einstiegspunkt, Beweise, Änderungen, offene Fragen und Verantwortliche für die Nachverfolgung. Veröffentlichen Sie keine Kundendaten oder sensiblen Rohlogs in einem öffentlichen Post-Mortem.
Häufige Fragen
Sollte man sofort ein Backup einspielen?
Ein nachweislich sauberes Backup kann Teil der Wiederherstellung sein, doch sichern Sie zuerst die Beweise, gleichen Sie sein Datum mit der Zeitleiste des Vorfalls ab und beheben Sie den Einstiegspunkt. Planen Sie, wie Sie legitime Bestellungen oder Inhalte übernehmen, die nach diesem Backup entstanden sind.
Beweist ein sauberer Sicherheitsscan, dass WordPress sicher ist?
Nein. Ein Scanner kann Datenbank-Injektionen, Persistenz auf Serverebene oder kompromittierte Zugangsdaten übersehen. Kombinieren Sie Dateiintegritätsprüfungen mit der Kontrolle von Konten, Logs, Datenbank und geplanten Aufgaben. Bestätigen Sie, dass die Website aus sauberen Sitzungen die erwarteten Inhalte ausliefert, und untersuchen Sie den ursprünglichen Einstiegspunkt.
Sollte eine gehackte Website während der Bereinigung online bleiben?
Das hängt vom möglichen Schaden ab. Wenn Besucher Malware, irreführende Weiterleitungen oder abgefangene Zahlungen erhalten könnten, schränken Sie den betroffenen Dienst während der Untersuchung ein. Verfügbarkeit ist nicht wichtiger als die Eindämmung einer aktiven Kompromittierung.
Was sollte ich nach der Wiederherstellung der Website prüfen?
Prüfen Sie Formulare, Authentifizierung und Kaufabläufe; bestätigen Sie, dass der Einstiegspunkt behoben ist; kontrollieren Sie unerwartete Dateien, Konten und ausgehende Anfragen; und testen Sie die Wiederherstellung eines neuen Backups. Meldet die Search Console ein Sicherheitsproblem, beantragen Sie die Überprüfung nach der Behebung. Überwachen Sie weiter, denn die Wiedereröffnung ist nicht das Ende der Wiederherstellung.
Quellen und weiterführende Literatur
- WordPress: WordPress absichern
- WP-CLI: Prüfsummen des Cores verifizieren
- Google: Bericht zu Sicherheitsproblemen
Weiterlesen
Für direkte Unterstützung sehen Sie sich die Wiederherstellung von WordPress nach Malware an. Prüfen Sie nach der Wiederherstellung die Crawlbarkeit und die Darstellung in der Suche.
Leave a Reply